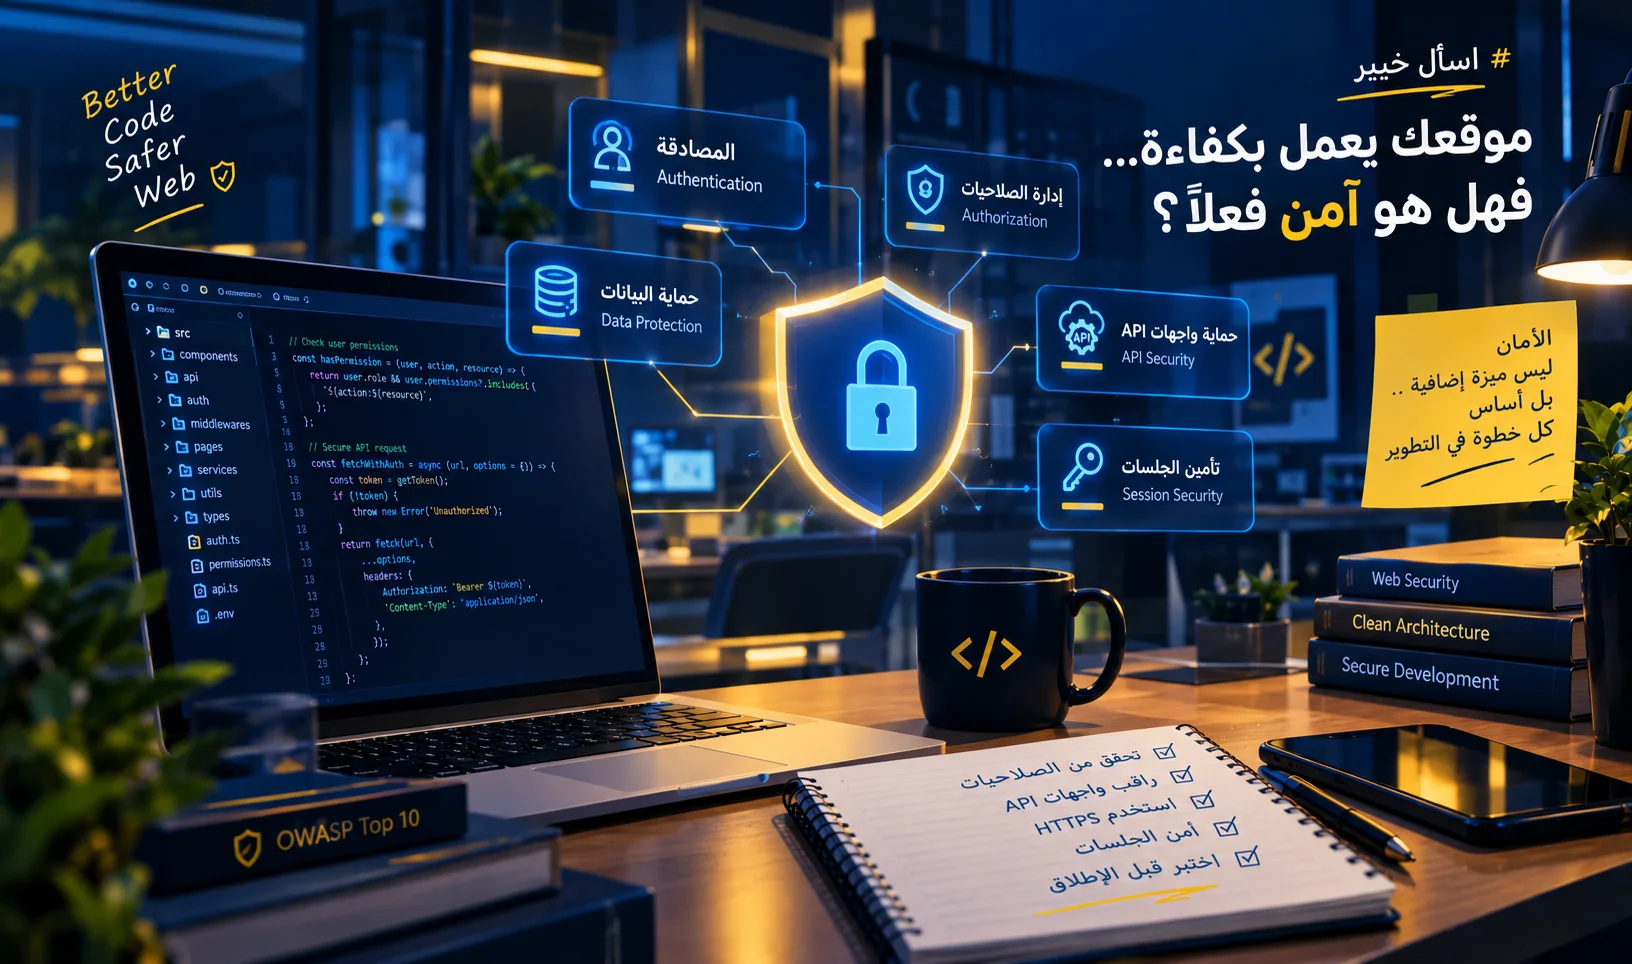
قد يعمل موقعك بسرعة، وتبدو واجهاته مثالية، وتنجح جميع وظائفه، ومع ذلك قد يحتوي على ثغرة تسمح بالوصول إلى بيانات لا ينبغي لأحد رؤيتها. فكيف تكتشف نقاط الضعف قبل أن تتحول إلى مشكلة حقيقية؟
قد يعمل موقعك بسرعة، وتبدو واجهاته مثالية، وتنجح جميع وظائفه كما هو متوقع، ومع ذلك قد يحتوي على ثغرة تسمح بالوصول إلى بيانات لا ينبغي لأحد رؤيتها. فكيف تكتشف نقاط الضعف قبل أن تتحول إلى مشكلة حقيقية؟
تخيّل أنك أنهيت تطوير موقع إلكتروني، واختبرت جميع الصفحات، وربطت واجهات API، وتأكدت من أن تسجيل الدخول يعمل دون مشكلات. كل شيء يبدو مثاليًا، لكن هل جرّبت تسجيل الدخول بحساب عادي ثم محاولة الوصول إلى بيانات مستخدم آخر؟ وهل اختبرت ما يحدث عندما يرسل العميل طلبًا لا تسمح له واجهة المستخدم بتنفيذه؟
هنا يظهر الفرق بين موقع يعمل بكفاءة وموقع صُمّم ليكون آمنًا.
فالأمان ليس ميزة إضافية نضيفها قبل إطلاق الموقع، ولا مهمة تنتهي بمجرد تفعيل تسجيل الدخول، بل هو جزء أساسي من طريقة تصميم النظام وتطويره واختباره وصيانته.
أولًا: واجهة المستخدم ليست خط الدفاع الحقيقي
من الأخطاء الشائعة الاعتقاد بأن إخفاء زر أو منع المستخدم من فتح صفحة يكفي لحماية الوظيفة المرتبطة بها.
لنفترض أن لديك لوحة تحكم تحتوي على زر لحذف مستخدم، ولا يظهر هذا الزر إلا للمسؤول (Admin). يبدو الأمر صحيحًا من ناحية الواجهة، لكن ماذا لو استطاع مستخدم عادي إرسال طلب الحذف مباشرة إلى الخادم؟
إذا كان الخادم ينفّذ الطلب دون التحقق من صلاحيات صاحبه، فإن إخفاء الزر لم يحمِ النظام فعليًا.
القاعدة الأساسية: كل إجراء حساس يجب أن يتحقق الخادم من صلاحية المستخدم لتنفيذه، مهما كانت القيود المفروضة على الواجهة الأمامية.
يمكن للواجهة تحسين تجربة المستخدم وإخفاء الخيارات غير المتاحة، لكنها لا تُعدّ بديلًا عن التحقق الأمني في الخادم.
ثانيًا: واجهات API قد تكشف أكثر مما تتوقع
تُعدّ واجهات API جزءًا أساسيًا من معظم التطبيقات الحديثة، فهي تربط الواجهة الأمامية بالخادم وتتيح جلب البيانات وتعديلها وحذفها. لكن وجود واجهة API لا يعني أنها آمنة تلقائيًا.
لنتخيل أن تطبيقًا يتيح للمستخدم عرض ملفه الشخصي من خلال مسار مثل:
GET /api/users/125
قد يتحقق النظام من تسجيل دخول المستخدم، لكنه لا يتحقق مما إذا كان يحق له الاطلاع على بيانات المستخدم صاحب المعرّف 125.
إذا أمكن تغيير المعرّف والوصول إلى بيانات حساب آخر، فقد تكون هذه ثغرة في التحكم بالوصول على مستوى الكائن (Broken Object Level Authorization - BOLA).
وللحد من هذا النوع من المشكلات، ينبغي التأكد من أن الخادم:
- يتحقق من هوية صاحب الطلب.
- يتحقق من صلاحية الوصول إلى المورد المطلوب في كل عملية مناسبة.
- لا يعتمد على المعرّفات التي يرسلها العميل وحدها لاتخاذ قرارات التفويض.
- يعيد فقط البيانات الضرورية للمهمة، دون كشف معلومات داخلية أو حساسة.
- يطبق التحقق نفسه على عمليات القراءة والتعديل والحذف، وليس على عرض البيانات فقط.
تذكّر: معرفة عنوان API أو امتلاك معرّف مورد لا يعني امتلاك صلاحية الوصول إليه.
ثالثًا: تسجيل الدخول لا يعني امتلاك الصلاحيات
هناك فرق جوهري بين المصادقة (Authentication) والتفويض (Authorization):
- المصادقة: من أنت؟ وهي العملية التي يتحقق النظام من خلالها من هوية المستخدم.
- التفويض: ما الذي يُسمح لك بفعله؟ وهو تحديد الإجراءات والبيانات التي يحق للمستخدم الوصول إليها.
قد يكون المستخدم مسجّل الدخول بصورة صحيحة، لكنه لا يملك صلاحية حذف سجل أو الاطلاع على تقرير إداري أو تعديل بيانات شركة أخرى.
على سبيل المثال، في نظام لإدارة الشركات، قد توجد الأدوار التالية:
لا يكفي أن يخزّن التطبيق دور المستخدم في الواجهة الأمامية، ثم يفترض أن هذا الدور لا يمكن تغييره. يجب أن يعتمد الخادم على هوية موثوقة وسياسة صلاحيات واضحة، وأن يتحقق من الإذن المطلوب عند تنفيذ كل عملية حساسة.
ومن المهم أيضًا تطبيق مبدأ أقلّ صلاحية (Principle of Least Privilege): امنح كل مستخدم الحد الأدنى من الصلاحيات التي يحتاج إليها لإنجاز عمله، ولا تمنحه صلاحيات إضافية لمجرد أنها قد تكون مفيدة مستقبلًا.
رابعًا: كلمات المرور والرموز الأمنية ليست تفاصيل ثانوية
قد تكون آلية تسجيل الدخول نقطة ضعف حتى عندما تكون بقية أجزاء الموقع مصممة بعناية. ومن الممارسات المهمة في هذا الجانب:
- تخزين كلمات المرور باستخدام خوارزميات مخصصة لتجزئة كلمات المرور، مثل Argon2id أو bcrypt، مع إعدادات مناسبة، بدل تخزينها كنص واضح أو باستخدام تجزئة سريعة غير مخصصة لهذا الغرض.
- استخدام HTTPS لحماية البيانات أثناء انتقالها بين المتصفح والخادم.
- وضع سياسات مناسبة لمحاولات تسجيل الدخول المتكررة، للحد من التخمين الآلي لكلمات المرور.
- إدارة الجلسات ورموز الوصول بطريقة آمنة، مع تحديد مدة صلاحيتها وإبطالها عند الحاجة.
- عدم وضع الأسرار الخاصة بالخادم أو مفاتيح API السرية داخل كود الواجهة الأمامية أو مستودعات عامة.
- حماية مسارات استعادة كلمة المرور والتحقق من الحساب، لأنها قد تصبح مدخلًا لتجاوز آلية المصادقة.
وإذا كان التطبيق يستخدم رموز JWT، فمن المهم التحقق من التوقيع والخوارزمية والجهة المصدرة والجمهور ومدة الصلاحية بحسب تصميم النظام، وعدم التعامل مع محتوى الرمز على أنه موثوق لمجرد أنه قابل لفك الترميز.
خامسًا: بيانات المستخدمين ليست كلها متساوية
من الأخطاء التي قد تمر دون ملاحظة أن يعيد الخادم جميع بيانات السجل، بينما تحتاج الواجهة إلى عدد قليل منها فقط.
تخيّل أن صفحة الملف الشخصي تحتاج إلى الاسم والبريد الإلكتروني، لكن الاستجابة تتضمن أيضًا بيانات داخلية أو حقولًا لا ينبغي للمستخدم الاطلاع عليها. حتى لو لم تعرض الواجهة هذه الحقول، فإنها قد تكون موجودة في استجابة الشبكة ويمكن الوصول إليها من أدوات المطوّر.
لذلك، من الأفضل تحديد الحقول المسموح بإرجاعها لكل حالة استخدام، والتحقق من البيانات المدخلة في الخادم، وعدم الاعتماد على التحقق في الواجهة وحده.
ويشمل ذلك كذلك رفع الملفات؛ إذ يجب التحقق من نوع الملف ومحتواه وحجمه، وتقييد أماكن تخزينه والوصول إليه، وعدم الوثوق باسم الملف أو امتداده فقط.
سادسًا: اختبر ما لا يظهر في الواجهة
اختبار الموقع من منظور المستخدم الطبيعي ضروري، لكنه لا يكفي وحده لتقييم الأمان. أضف إلى اختباراتك حالات تتأكد من كيفية تعامل النظام مع الطلبات غير المتوقعة، مثل:
- ماذا يحدث إذا حاول مستخدم غير مسجّل الدخول الوصول إلى مسار محمي؟
- ماذا يحدث إذا حاول موظف تنفيذ عملية مخصصة للمدير؟
- هل يمكن لمستخدم الاطلاع على سجل يخص مستخدمًا آخر؟
- هل يرفض الخادم البيانات غير الصحيحة أو الحقول التي لا يسمح بتعديلها؟
- هل تتعامل الواجهة والخادم بأمان مع الأخطاء، دون كشف تفاصيل داخلية حساسة؟
- هل تبقى الملفات والتقارير والموارد الخاصة محمية عند الوصول إليها مباشرة؟
يمكن استخدام أدوات مثل OWASP ZAP أو Burp Suite في الاختبارات الأمنية المصرح بها، إلى جانب الاختبارات الآلية التي تتحقق من المصادقة والتفويض والتحقق من المدخلات.
يجب تنفيذ هذه الاختبارات ضمن بيئة تملكها أو لديك إذن واضح باختبارها.
سابعًا: قائمة تحقق قبل إطلاق موقعك
قبل نشر أي تطبيق ويب، راجع هذه النقاط الأساسية:
- جميع العمليات الحساسة تتحقق من الصلاحيات في الخادم.
- لا يستطيع المستخدم الوصول إلى بيانات مستخدم آخر دون إذن.
- كلمات المرور مخزّنة باستخدام تجزئة آمنة ومناسبة.
- الاتصالات محمية باستخدام HTTPS.
- مفاتيح API السرية والأسرار غير موجودة في كود الواجهة الأمامية.
- المدخلات والملفات المرفوعة تخضع للتحقق المناسب.
- الجلسات ورموز الوصول تُدار بطريقة آمنة.
- رسائل الأخطاء لا تكشف تفاصيل داخلية غير ضرورية.
- المكتبات والاعتماديات تُحدّث وتُراجع بحثًا عن الثغرات المعروفة.
- توجد آلية لمراجعة السجلات الأمنية والاستجابة للحوادث.
هذه القائمة نقطة بداية وليست ضمانًا بأن التطبيق خالٍ من الثغرات؛ فدرجة الحماية المطلوبة تعتمد على طبيعة النظام والبيانات التي يتعامل معها ومستوى المخاطر المحيطة به.
الخلاصة: الأمان يبدأ من طريقة التفكير
قد تنجح جميع اختبارات الوظائف، وتعمل الواجهة بسلاسة، وتكون تجربة المستخدم ممتازة، ومع ذلك يبقى النظام عرضة لمشكلات أمنية إذا لم تُصمّم صلاحياته بعناية أو لم تُختبر واجهات API بالشكل المناسب.
المطوّر المحترف لا يسأل فقط: «هل تعمل هذه الميزة؟»، بل يسأل أيضًا: «من يستطيع استخدامها؟ وما البيانات التي يمكنه الوصول إليها؟ وماذا يحدث إذا حاول تجاوز المسار المتوقع؟»
لأن الموقع الجيد ليس الموقع الذي ينفّذ الطلبات الصحيحة فحسب، بل الموقع الذي يعرف أيضًا كيف يرفض الطلبات غير المصرح بها.
والسؤال الذي يستحق أن تطرحه على نفسك قبل إطلاق مشروعك ليس فقط: هل يعمل موقعي كما ينبغي؟ بل: هل يستطيع المستخدم فعل ما يُسمح له به، ولا يستطيع فعل ما يتجاوز صلاحياته؟